AgentDock: một môi trường thực thi được kiểm soát cho các tác vụ hệ thống điều khiển bởi tác nhân
agentdock, được phát triển bởi Uvwt, là một máy chủ Giao thức Ngữ cảnh Mô hình (MCP) cung cấp một môi trường chạy được kiểm soát cho các tác nhân AI. Nó cho phép các tác nhân thực thi mã, chỉnh sửa tệp, chạy lệnh shell, quản lý kho Git và tự động hóa trình duyệt mà không cần cấp quyền truy cập trực tiếp vào máy chủ. Công cụ này nhấn mạnh việc thực thi trong container, phiên làm việc liên tục và phối hợp đa thiết bị. Nó nhằm vào các nhà phát triển AI, quản trị viên hệ thống và người dùng chuyên nghiệp cần quy trình làm việc của tác nhân an toàn, sẵn sàng cho sản xuất.
Các nhiệm vụ nào bạn thực sự có thể sử dụng nó cho?
agentdock hoạt động như một môi trường thời gian thực nơi các tác nhân thực hiện các công việc cấp hệ thống cụ thể thay vì các nhiệm vụ hội thoại. Trong thực tế, máy chủ chấp nhận yêu cầu của tác nhân và cung cấp môi trường để chạy các tập lệnh, thực hiện tự động hóa trình duyệt, chỉnh sửa tệp dự án và thực hiện các hoạt động kiểm soát phiên bản. Các ví dụ về nhiệm vụ được hỗ trợ bao gồm các cam kết Git tự động, thực thi tập lệnh bên trong các container và chỉnh sửa tệp theo chương trình; những điều này tương ứng trực tiếp với quy trình làm việc của nhà phát triển yêu cầu quyền truy cập cao nhưng được kiểm soát.
Thực thi tác nhân an toàn và có thể dự đoán đến mức nào?
Bảo mật được thực hiện bằng cách chạy các hành động của tác nhân bên trong các container Docker được cô lập, điều này ngăn chặn các thay đổi trực tiếp đến hệ điều hành máy chủ. Các phiên liên tục bảo tồn trạng thái môi trường giữa các tương tác trong khi các ranh giới container hạn chế các tác động bên. Các thỏa hiệp về bảo mật vẫn hoạt động: cấu hình container, tăng cường hình ảnh và cài đặt phối hợp xác định sức mạnh cách ly thực tế và phải được quản lý bởi các nhà điều hành để duy trì mô hình bảo vệ dự kiến.
Nó yêu cầu các đầu vào và môi trường nào?
Máy chủ là một ứng dụng dựa trên Go yêu cầu một môi trường Docker và hoạt động như một máy chủ MCP cho các khách hàng tương thích. Các mục tiêu triển khai được hỗ trợ bao gồm Linux và macOS, và Windows thông qua Docker Desktop. Các yêu cầu về môi trường do đó bao gồm một cài đặt Docker hoạt động và quyền truy cập mạng cho việc phối hợp đa thiết bị, điều này định hình nơi công cụ có thể được triển khai và cách các tác nhân tiếp cận các máy từ xa.
Nó có phù hợp với quy trình làm việc của nhà phát triển và vận hành không?
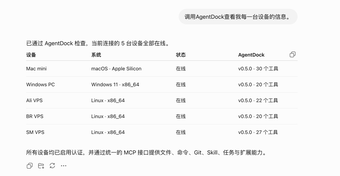
Thiết kế nhắm đến các nhà phát triển và quản trị hệ thống cần thực thi tác nhân có thể kiểm soát trên các máy cục bộ và từ xa. Mã nguồn mở hỗ trợ tùy chỉnh và kiểm tra, và phối hợp đa thiết bị cho phép các nhóm phối hợp các nhiệm vụ trên một đội tàu máy chủ. Các cân nhắc hoạt động bao gồm quản lý vòng đời container, cấu hình truy cập từ xa và tích hợp với các hệ thống CI/CD hoặc giám sát hiện có để giữ cho hoạt động của tác nhân có thể kiểm toán và ổn định.
Lựa chọn thực tiễn cho việc triển khai tác nhân do người điều hành quản lý
agentdock phù hợp với các nhà phát triển và quản trị viên cần một môi trường thực thi có thể kiểm tra, tương đương với máy chủ, để cho phép các tác nhân thực hiện các nhiệm vụ hệ thống trong khi vẫn giữ quyền kiểm soát hoạt động. Thiết kế mã nguồn mở và trọng tâm vào việc điều phối của công cụ này khiến nó phù hợp cho việc triển khai trong các môi trường do nhà phát triển quản lý; hãy mong đợi công việc quản trị liên tục để cấu hình các container, duy trì hình ảnh và vận hành điều phối đa thiết bị một cách đáng tin cậy. Đối với các nhóm sẵn sàng chấp nhận trách nhiệm hoạt động đó, nó cung cấp một con đường rõ ràng đến việc tự động hóa tác nhân an toàn hơn.